
PHPに重大な脆弱性(2026年10月)WordPressとエックスサーバーの利用者がやること|修正版8.3.36ほか

この記事の結論
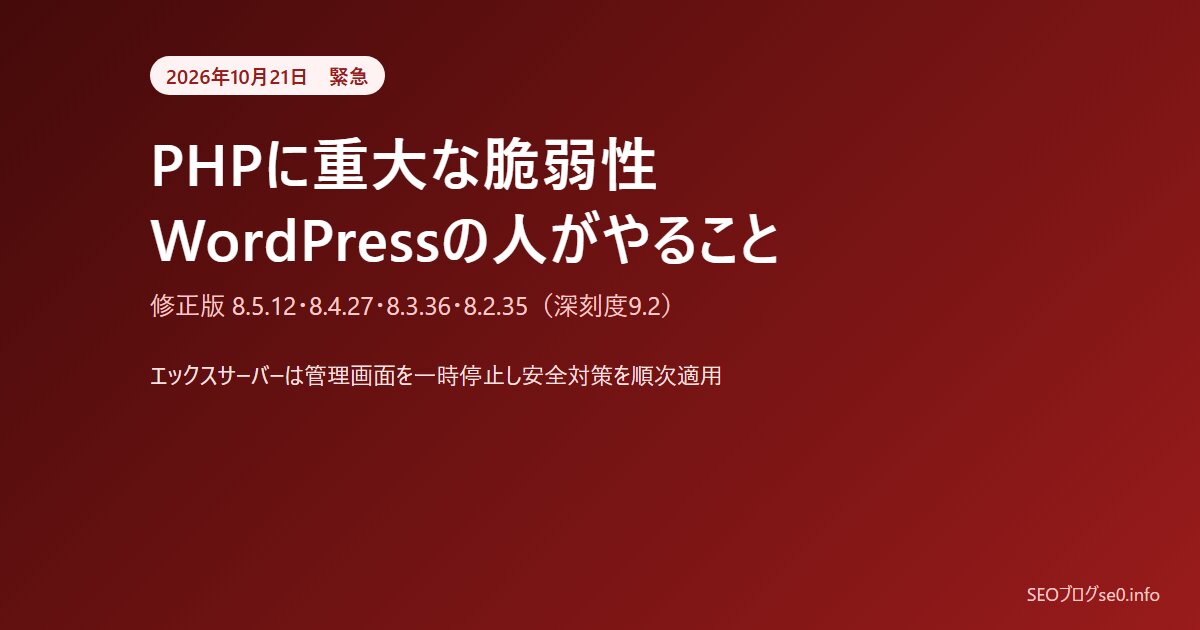
- 2026年10月21日、Webサイトづくりに使われるプログラミング言語PHPに、重大な脆弱性(ぜいじゃくせい)が2件見つかったと発表されました。ログインなしで、外からサーバー上のプログラムを動かされるおそれがあります(CVE-2026-109618・CVE-2026-109619、深刻度 CVSS v4.0 で9.2)。
- 修正版は日本時間10月21日23時に公開。PHP 8.5.12・8.4.27・8.3.36・8.2.35 です。PHP公式は「完全な回避策はなく、更新だけが安全な選択肢」としています。
- WordPressもPHPで動いています。WordPress本体の更新ではなく、サーバー側のPHPの更新が必要です。エックスサーバーは予防のため管理画面などを一時停止し、利用中のサーバーに安全対策を順次適用中です。
こんにちは、SEOブログ管理人です。
10月21日の夜、「PHPに重大欠陥 ウェブ7割で使用」というニュースが流れました。銀行が一部のサービスを止め、首相もXで呼びかける事態です。このブログもエックスサーバー上のWordPressで動いているので、ひとごとではありません。PHP公式・IPA(情報処理推進機構)・エックスサーバーの発表をもとに、WordPressを使っている人が知っておきたいことをまとめました。
※ 2026年10月22日2時ごろの情報です。状況は変わるので、最新は各公式の発表を確かめてください。新しい発表が出たら、この記事も書き足します。
何が起きたのか(時系列)
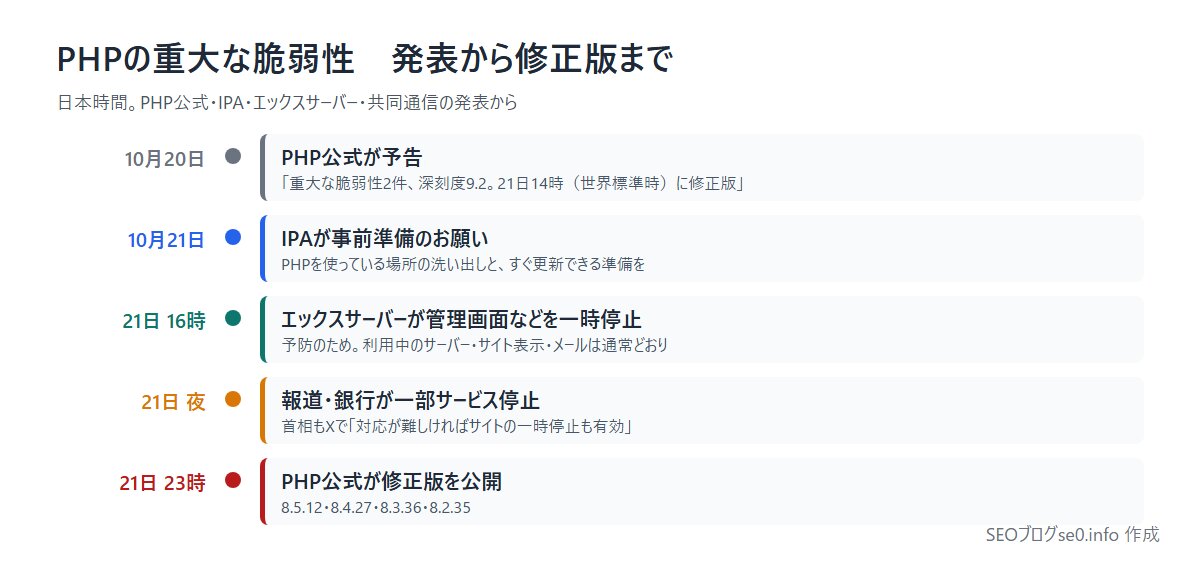
| 日時(日本時間) | できごと |
|---|---|
| 10月20日 | PHP公式が「重大なセキュリティリリースを10月21日14時(世界標準時)に出す」と予告。深刻度はどちらも CVSS v4.0 で9.2 |
| 10月21日 | IPAが「【事前準備のお願い】PHPのセキュリティリリース公開予定について」を掲載。PHPを使っている場所の洗い出しと、すぐ更新できる準備を呼びかけ |
| 10月21日 16時 | エックスサーバーが予防のため、公式サイト・管理画面・WEBメールなどを一時停止(利用中のサーバーは通常どおり動く) |
| 10月21日 夜 | 共同通信が「プログラム言語PHPに重大欠陥」と報道。銀行などが一部サービスを停止、高市早苗首相もXで、対応が難しい場合はサイトの一時停止もリスク低減に有効と投稿 |
| 10月21日 23時 | PHP公式が修正版を公開(8.5.12・8.4.27・8.3.36・8.2.35) |
| 10月22日 1時10分 | エックスサーバーが、利用中のサーバーでPHP 8.2〜8.5 から順に修正の適用を始めたと発表。公式の修正版がない古いPHPは、独自の修正を作り始めた。管理画面などは停止が続く |
脆弱性の中身
| 番号 | PHP公式の説明(要約) |
|---|---|
| CVE-2026-109618 | メモリ不足(OOM)のときの処理で、途中までしか準備されていないデータを正しいものとして扱ってしまい、外からプログラムを実行されるおそれ |
| CVE-2026-109619 | 前のリクエストの情報が、メモリを片付けたあとも残ってしまい、次のリクエストで使われて外からプログラムを実行されるおそれ |
- どちらもログイン(認証)なしで攻撃できるとされ、深刻度は CVSS v4.0 で9.2(10点満点)。
- PHP公式は、Webのリクエストを処理しているすべてのPHPが危ないとしています。PHP-FPM、Apache の mod_php、php-cgi、FrankenPHP、LiteSpeed など、動かし方は問いません。
- セキュリティ会社の中には、この脆弱性を「php2shell」と呼ぶところもあります。
どのバージョンにすればいい?
| PHPの系統 | 修正版 | 注意 |
|---|---|---|
| PHP 8.5 | 8.5.12 | |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | WordPressの推奨は「PHP 8.3以上」 |
| PHP 8.2 | 8.2.35 | 2026年12月31日でサポート終了。それ以降は修正が出ない |
| PHP 8.1以前 | 公式の更新なし | PHP公式は 7.4・8.0・8.1 向けに最小限の修正(バックポート)を示したが、正式なリリースはない |
W3Techs の調べ(2026年10月21日)では、PHPを使うサイトのうち PHP 7 が27.0%、PHP 5 が7.7%。つまり3割を超えるサイトが、公式の修正版が出ない古いPHPで動いていることになります。IPAも「サポートが終了したPHPを使い続けているサイトは、非常に早く攻撃される可能性がある」と注意しています。
WordPressとの関係
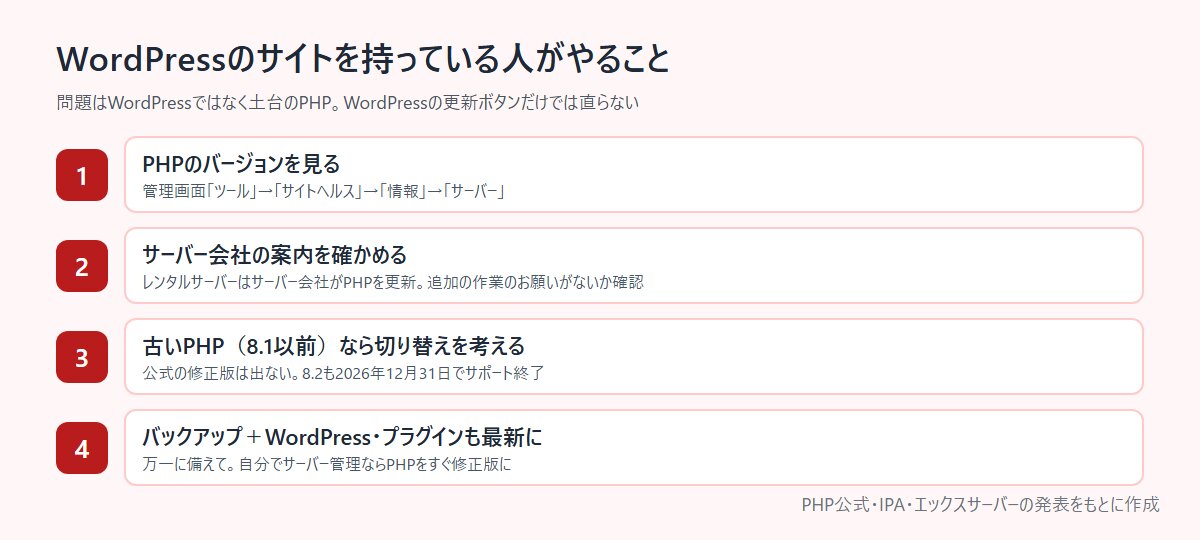
WordPressは、PHPで書かれたソフトです。W3Techs によると、WordPressは世界のWebサイトの39.6%で使われています(2026年10月21日)。今回の問題はWordPressの中ではなく、その土台のPHPにあるので、WordPressの管理画面で「更新」を押すだけでは直りません。
1. 自分のサイトのPHPのバージョンを見る
WordPressの管理画面で「ツール」→「サイトヘルス」→「情報」→「サーバー」を開くと、PHPのバージョンが表示されます。上の表の修正版より古ければ、更新が必要です。
2. サーバー会社の案内を確かめる
レンタルサーバーでは、PHPの更新はサーバー会社がするのが基本です。使っているサーバー会社のお知らせや公式Xを確認しましょう。利用者側で「PHPのバージョン切り替え」などの作業をお願いされる場合があります。
3. バックアップとWordPress・プラグインの更新
今回の脆弱性とは別に、万一に備えてバックアップを取り、WordPress本体・テーマ・プラグインも最新にしておくと安心です。
4. 自分でサーバーを管理している人(VPSなど)
自分でPHPを入れている場合は、すぐに修正版へ更新します。PHP公式は、すぐ更新できないときの一時しのぎとして、session.upload_progress.enabled=0 や post_max_size を小さくする設定などを挙げています。ただし「完全な回避策はなく、更新だけが安全な選択肢」とはっきり書いています。
エックスサーバーの対応
このブログも使っているエックスサーバーは、10月21日16時から、予防的な安全対策として公式サイトや管理画面などへのアクセスを一時停止しました。お知らせの要点は次のとおりです(2026年10月22日1時10分更新の内容)。
| 止まっているもの | 公式サイト、アカウント管理画面、サーバーパネル、WEBメール、ファイルマネージャ、API、新規申し込み、契約更新・支払い、問い合わせフォームなど |
|---|---|
| 利用中のサーバー | 影響なし。Webサイトの表示とメールソフトでの送受信は通常どおり |
| 安全対策 | 利用中のサーバーにも、修正版公開前の緩和策を含む安全対策を順次適用。10月21日23時ごろ公開の修正版をもとに、公式の修正版があるPHP 8.2〜8.5から順に修正の適用を開始(22日1時10分時点) |
| 古いPHP | 公式の修正版がない古いPHPには、エックスサーバー独自の修正を作成中。対応まで時間がかかる見込み |
| 利用者へのお願い | 利用状況によっては、管理画面の再開後に追加の対策をお願いする場合がある(改めて案内) |
| 再開の見込み | 当初は2026年10月21日深夜〜22日未明。22日1時10分時点では、まだ再開していない。今後の状況や見込みは2時間ごとを目安に案内 |
| 注意 | 「不正アクセスの発生に伴うものではない」と明記 |
最新の状況は、エックスサーバーの公式サイトと公式X(@xserverjp)で案内されます。管理画面が再開したら、追加の対策のお願いが出ていないかを必ず確認しましょう。
よくある質問
Q1. 今回のPHPの脆弱性は何が危ない?
A. ログインなしで、外からサーバー上のプログラムを動かされるおそれがあります。PHP公式の深刻度は CVSS v4.0 で9.2です。
Q2. 修正版のPHPのバージョンは?
A. PHP 8.5.12、8.4.27、8.3.36、8.2.35です。2026年10月21日14時(世界標準時)、日本時間23時に公開されました。
Q3. WordPressを更新すれば大丈夫?
A. いいえ。問題はWordPressの土台のPHPにあるので、サーバー側のPHPを修正版にする必要があります。レンタルサーバーなら、サーバー会社の案内に従います。
Q4. エックスサーバーを使っている人は何をすればいい?
A. エックスサーバーが利用中のサーバーに安全対策を順次適用しています。10月22日1時10分の発表では、PHP 8.2〜8.5 から順に修正の適用を始めています。管理画面の再開後に、追加の対策のお願いが出ていないかを確認してください。
Q5. PHP 7 や 8.1 のサイトはどうなる?
A. PHP公式の修正版は出ません。エックスサーバーは古いPHP向けに独自の修正を作っているとしていますが、時間がかかる見込みです。サーバー会社の独自の修正がない場合は、サポート中のPHP(8.2以上、できれば8.3以上)への切り替えを考えましょう。PHP 8.2も2026年12月31日でサポートが終わります。
Q6. 自分のサイトのPHPのバージョンはどこで分かる?
A. WordPressなら、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で確認できます。
あわせて読みたい
- PHPの重大な脆弱性(2026年10月)、AIに相談して対応する方法(ChatGPT・Claude・Gemini への聞き方の例文と、AIに聞くときの落とし穴。ishikaz.com)
- 格安レンタルサーバー2026|2011年に勧めたサーバーの今と料金(WordPressに必要なPHPのバージョンも)
- Googleアップデート年表【2026年】
- 【実例】PSIのスマホ点数が低い原因は、テーマCSSの中の「開発用メモ」だった
出典
- PHP公式「Security advisory: Critical remote code execution vulnerabilities, update now」「Upcoming Critical PHP Security Release」ほか(2026年10月20日・21日)
https://www.php.net/ - IPA(情報処理推進機構)「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日)
https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html - エックスサーバー株式会社「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」(2026年10月22日1時10分更新)
https://www.xserver.ne.jp/ - 共同通信「プログラム言語PHPに重大欠陥 ウェブ7割で使用、攻撃の恐れ」(Yahoo!ニュース、2026年10月21日)
- W3Techs「Usage statistics of PHP」「Usage statistics of WordPress」(2026年10月21日)
- Tenable「php2shell (CVE-2026-109618, CVE-2026-109619)」(呼び名について)
確認日:2026年10月22日2時ごろ。図はこのブログで作りました。